Domain heilen-mit-licht.de kaufen?
Wir ziehen mit dem Projekt
heilen-mit-licht.de um.
Sind Sie am Kauf der Domain
heilen-mit-licht.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain heilen-mit-licht.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **

Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre (NRPRR000BDWCSKS36G)Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre3074,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Arcserve GLP Ransomware Protection and Recovery Suite Pro All Capacity Software Datensicherung/Komprimierung Firewall/Security 1 Jahre (NRPRR000BDWCALS12G)Arcserve GLP Ransomware Protection and Recovery Suite Pro All Capacity Software Datensicherung/Komprimierung Firewall/Security 1 Jahre1054,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ruland, Jeanne: Heilige Geometrie - Heilen mit dem Licht der SchöpfungHeilige Geometrie - Heilen mit dem Licht der Schöpfung , Das Praxisbuch zur Heil- und Lichtarbeit , Kabel-Sets > Chiptuning & Motortuning , Erscheinungsjahr: 20221231, Produktform: Leinen, Autoren: Ruland, Jeanne, Seitenzahl/Blattzahl: 176, Keyword: Ahnenarbeit; Bewusstsein; Blume des Lebens; Dodekaeder; Energie; Erdheilung; Erschaffen; Feld der Einheit; Frucht des Lebens; Gesundheit; Goldene Spirale; Goldener Schnitt; Heilarbeit; Heilige Geometrie; Heilprozesse; Heilung; Hexaeder; Ikosaeder; Jeanne Ruland; Kanaloa; Krankheit; Kreis; Kugel; Lemniskate; Lichtarbeit; Lichtfeld; Lichtfeldheilung; Linie; Meditationen; Merkaba; Metatrons Würfel; Natur; Oktaeder; Pentagramm; Praxisbuch; Quantenfeld; Ratgeber; Same des Lebens; Schirner; Schirner Verlag; Schöpfung; Schöpfungsenergie; Schöpfungsmuster; Seele; Seelenarbeit; Sonnensymbol; Spirale; Sri Yantra; Tetraeder; Torus; Vitruvianischer Mensch; Vortex; Welle; Yin & Yang, Fachschema: Licht (spirituell) - Lichtwesen~Lichtkost~Meditation, Fachkategorie: Körper und Geist: Meditation und Visualisierung, Warengruppe: HC/Esoterik, Fachkategorie: Komplementäre Therapien, Heilverfahren und Gesundheit, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Schirner Verlag, Verlag: Schirner Verlag, Verlag: Schirner Verlag GmbH & Co. KG, Länge: 209, Breite: 146, Höhe: 17, Gewicht: 384, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger EAN: 9783843411998, Autor: 9783843413404 9783843413893 9783843490979, Herkunftsland: TSCHECHISCHE REPUBLIK (CZ), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0016, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
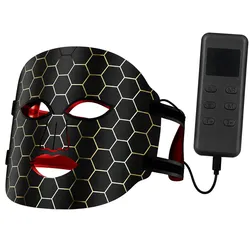
Photon Hautverjüngende LED-Gesichtsmaske (4 Lichttherapie-Modi)Photon Hautverjüngendes LED-Gesichtsmaske - Professionelle Lichttherapie für straffere, reine und strahlende Haut!Warum solltest du die multifunktionale Silikon-LED-Gesichtsmaske wählen?Diese ergonomische LED-Maske aus weichem Silikon unterstützt mit der Kraft der multispektralen Photon-Lichttherapie die natürliche Erneuerung der Haut. Sie aktiviert effektiv die Zellregeneration, stimuliert die Kollagenproduktion, verfeinert Falten, reduziert Akne und vereinheitlicht den Hautton - alles schmerzfrei und im Komfort deines Zuhauses.Hauptvorteile und MerkmaleMultispektrale LED-Lichttherapie: Zielgerichtete Wellenlängen zur Behandlung verschiedener Hautprobleme - gegen Falten, Akne, Pigmentflecken, ungleichmäßigen Hautton und fahlen Teint.Flexibler Premium-Silikonkörper: Passt sich perfekt der Gesichtsform an und sorgt für eine gleichmäßige Lichtverteilung auf der gesamten Fläche.Digitaler Handcontroller: Mit integriertem Akku, gut ablesbarem Display, praktischem Timer (T+ / T-) und einfacher Modusumschaltung.Kabellose Nutzung: Dank der tragbaren Steuereinheit kannst du dich während der Behandlung frei bewegen.Integrierter Augenschutz: Sicheres und komfortables Design, das die Augen während der gesamten Anwendung schont.GebrauchsanweisungVorbereitung: Reinige und trockne dein Gesicht vor der Behandlung gründlich.Aufsetzen: Befestige die Maske mit Hilfe der flexiblen, verstellbaren Bänder bequem auf deinem Gesicht.Start der Behandlung: Schließe den Controller an, schalte das Gerät ein und wähle das gewünschte Lichtspektrum sowie die Behandlungsdauer. Entspanne dich 15-20 Minuten lang.Abschluss: Schalte die Maske nach Ablauf des Programms aus, führe deine gewohnte Feuchtigkeitspflege durch und wische die Oberfläche mit einem weichen, feuchten Tuch ab.Empfohlene Häufigkeit: 3-4 Anwendungen pro Woche, maximal 1 Behandlung pro Tag (15-20 Minuten).Technische DatenAusführung: Flexible Silikon-Gesichtsmaske mit verstellbarem KopfbandMaterial: Hautfreundliches, medizinisches SilikonTechnologie: Photon-LED-LichttherapieSteuerung: Handcontroller mit Display und integriertem AkkuAkkukapazität: 2600 mAhLaden: USB Type-C (5 V / 2 A)Leistung / Spannung: 10 W / 3,7 VGewicht: ca. 230 gReinigung: Leicht mit einem feuchten Tuch zu reinigen, spritzwassergeschützte OberflächeLieferumfang1 Stk. Flexible Silikon-LED-Gesichtsmaske1 Stk. Digitaler Controller1 Stk. USB Type-C Ladekabel1 Stk. Ausführliche GebrauchsanweisungWichtige SicherheitshinweiseHalte während der Anwendung die Augen geschlossen oder verlasse dich auf den integrierten Augenschutzrand; blicke nicht direkt in die inneren Leuchtdioden.Bei Lichtempfindlichkeit, laufender dermatologischer Behandlung (z. B. starker Peeling-Kur, Retinoiden) oder Schwangerschaft konsultiere vor der Anwendung deinen Arzt.Verwende die Maske nicht auf verletzter, frisch verbrannter Haut oder Haut mit offenen Wunden.Die Maske darf nicht in Wasser getaucht werden; zur Reinigung nur ein leicht feuchtes Tuch verwenden und vor dem Laden stets sicherstellen, dass der Anschluss trocken ist.Gebrauchsanweisung84,92 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre (NRPRR000BDWCSKS36G)Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre3074,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware
-
Arcserve GLP Ransomware Protection and Recovery Suite Pro All Capacity Software Datensicherung/Komprimierung Firewall/Security 1 Jahre (NRPRR000BDWCALS12G)Arcserve GLP Ransomware Protection and Recovery Suite Pro All Capacity Software Datensicherung/Komprimierung Firewall/Security 1 Jahre1054,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ruland, Jeanne: Heilige Geometrie - Heilen mit dem Licht der SchöpfungHeilige Geometrie - Heilen mit dem Licht der Schöpfung , Das Praxisbuch zur Heil- und Lichtarbeit , Kabel-Sets > Chiptuning & Motortuning , Erscheinungsjahr: 20221231, Produktform: Leinen, Autoren: Ruland, Jeanne, Seitenzahl/Blattzahl: 176, Keyword: Ahnenarbeit; Bewusstsein; Blume des Lebens; Dodekaeder; Energie; Erdheilung; Erschaffen; Feld der Einheit; Frucht des Lebens; Gesundheit; Goldene Spirale; Goldener Schnitt; Heilarbeit; Heilige Geometrie; Heilprozesse; Heilung; Hexaeder; Ikosaeder; Jeanne Ruland; Kanaloa; Krankheit; Kreis; Kugel; Lemniskate; Lichtarbeit; Lichtfeld; Lichtfeldheilung; Linie; Meditationen; Merkaba; Metatrons Würfel; Natur; Oktaeder; Pentagramm; Praxisbuch; Quantenfeld; Ratgeber; Same des Lebens; Schirner; Schirner Verlag; Schöpfung; Schöpfungsenergie; Schöpfungsmuster; Seele; Seelenarbeit; Sonnensymbol; Spirale; Sri Yantra; Tetraeder; Torus; Vitruvianischer Mensch; Vortex; Welle; Yin & Yang, Fachschema: Licht (spirituell) - Lichtwesen~Lichtkost~Meditation, Fachkategorie: Körper und Geist: Meditation und Visualisierung, Warengruppe: HC/Esoterik, Fachkategorie: Komplementäre Therapien, Heilverfahren und Gesundheit, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Schirner Verlag, Verlag: Schirner Verlag, Verlag: Schirner Verlag GmbH & Co. KG, Länge: 209, Breite: 146, Höhe: 17, Gewicht: 384, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger EAN: 9783843411998, Autor: 9783843413404 9783843413893 9783843490979, Herkunftsland: TSCHECHISCHE REPUBLIK (CZ), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0016, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Michalsen, Andreas: Mit Ernährung heilenMit Ernährung heilen , Besser essen - einfach fasten - länger leben. Neuestes Wissen aus Forschung und Praxis , Stoßdämpferfedern > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20190211, Produktform: Leinen, Autoren: Michalsen, Andreas, Redaktion: Sandmann, Friedrich-Karl, Seitenzahl/Blattzahl: 368, Keyword: Abnehmen; Allergie; Arthrose; Asthma; Autoimmunerkrankungen; Bas Kast; Bestseller Bücher; Bluthochdruck; Buch Bestseller; Bücher Bestseller 2019; Bücher Bestseller 2020; Demenz; Diabetes; Diabetes Typ 2; Diät; Ernährung; Ernährungs-Kompass; FODMAP; Fasten repariert den Körper; Fastentherapie; Fettabbau; Fettleber; Forschung; Franz Xaver Mayr; Gesund durch Ernährung; Gesundheit; Gicht; Glutenunverträglichkeit; Hauterkrankungen; Heilfasten; Intervallfasten; Kohlenhydrate; Krebs; Laktoseintoleranz; Low-Carb; Migräne; Multiple Sklerose; Nachtfasten; Nahrungsmittelunverträglichkeit; Naturheilkunde; Otto Buchinger; Paleo; Paläo; Parkinson; Patientengeschichten; Praxis; Rheuma, Fachschema: Gesundheit (Ernährung)~Medizin / Ratgeber (allgemein), Fachkategorie: Medizin und Gesundheit: Ratgeber, Sachbuch~Die Natur: Sachbuch~Naturwissenschaften, allgemein~Naturheilkunde / Naturheilkundliche Medizin, Thema: Verstehen, Warengruppe: HC/Ratgeber Gesundheit, Fachkategorie: Diät, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Insel Verlag GmbH, Verlag: Insel Verlag GmbH, Verlag: Insel Verlag, Länge: 220, Breite: 144, Höhe: 34, Gewicht: 622, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 185724524,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.